VPS para agentes de IA: OpenClaw, Claude Code y Codex 24/7
Un VPS para agentes de IA no tiene por qué ser potente. El modelo de lenguaje se ejecuta en el proveedor de IA, como Anthropic u OpenAI; tu VPS solo mantiene el agente funcionando día y noche. Para OpenClaw, Hermes Agent, Claude Code o Codex bastan de 2 a 4 vCores con 4 a 8 GB de RAM. No necesitas una GPU, pero sí virtualización KVM.
En MC-Node, eso es el Premium VPS con Ryzen 9: con 4 GB de RAM por 8,30 € al mes o con 8 GB por 15,30 €, cancelable mes a mes. Si solo quieres probar OpenClaw o Hermes Agent, puedes empezar desde 5,00 €.
¿Por qué ejecutar un agente de IA en un VPS?
OpenClaw y Hermes Agent son asistentes personales que manejas por Telegram, WhatsApp o Discord y que realizan tareas por su cuenta. Claude Code y Codex son agentes de programación en tu terminal que leen código, ejecutan comandos y lanzan pruebas. Solo funcionan mientras su proceso esté en marcha, y en un portátil eso se acaba en cuanto entra en suspensión.
- Siempre encendido. Puedes cerrar el portátil; el agente termina un trabajo mientras duermes. También Remote Control de Claude Code, para seguir una sesión desde el teléfono, funciona solo mientras el proceso
claudeesté en marcha, y solo con una suscripción de Claude, no con una clave de API. - Separado de tus cosas. En tu propio PC, un agente puede llegar a tus documentos, tu navegador y tus contraseñas; en un servidor aparte, solo a lo que tú pongas allí. Según Anthropic, una máquina virtual aparte con su propio kernel ofrece el aislamiento más sólido.
- Accesible. El VPS está encendido día y noche, así que los mensajes por Telegram, Discord o WhatsApp y las tareas programadas siguen funcionando también de noche.
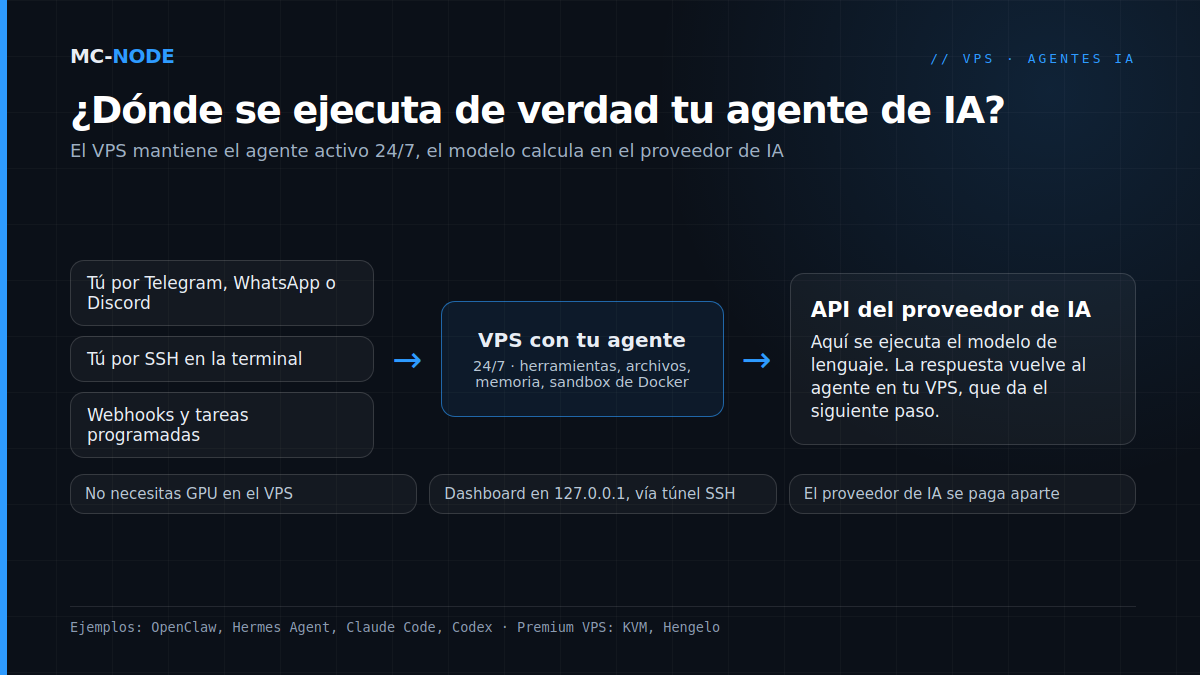
¿Qué se ejecuta en el VPS y qué en el proveedor de IA?
El razonamiento no ocurre en tu servidor. El agente envía tu pregunta, el contexto y, si hace falta, archivos a la API del proveedor de IA, donde se ejecuta el modelo de lenguaje. Con la respuesta, el agente da el siguiente paso en tu VPS, como ejecutar un comando o enviar un mensaje.
En el VPS se ejecutan, por tanto, el programa del agente, sus herramientas, quizá Docker y un navegador, y su memoria. Es trabajo ligero, mientras no haya también un navegador o una compilación en marcha. Ten en cuenta que tu VPS está en Hengelo, en hardware propio de MC-Node, pero lo que el agente envía al modelo va al proveedor de IA. Ese proveedor cobra aparte, y a menudo más de lo que cuesta el VPS.
¿Qué VPS para agentes de IA necesitas?
Los mínimos oficiales son bajos: OpenClaw, 1 GB de RAM (se recomiendan 2 GB o más); Hermes Agent, 1 GB (2 GB con herramientas de navegador); Claude Code, 4 GB, y Codex, 4 GB (se recomiendan 8 GB). Pero al lado se ejecutan más cosas: Docker, git, una compilación.
| Uso | Oficial (mínimo/recomendado) | Nuestro consejo en MC-Node | Al mes |
|---|---|---|---|
| Pruebas: OpenClaw o Hermes Agent, un canal, sin navegador | 1 GB | 2 vCores, 2 GB, 40 GB NVMe | 5,00 € |
| VPS para OpenClaw o Hermes Agent, uso diario, con sandbox de Docker | 2 GB recomendados | 2 vCores, 4 GB, 60 GB NVMe | 8,30 € |
| Claude Code o Codex con compilaciones y pruebas | 4 GB | 4 vCores, 8 GB, 80 GB NVMe | 15,30 € |
| Varios agentes, o mucha automatización de navegador | sumar los mínimos | 6 vCores, 16 GB, 120 GB NVMe | 28,00 € |
| Trabajo intenso de CPU todo el día | – | VDS: 4 núcleos dedicados, 16 GB, 320 GB NVMe | 56,00 € |
La memoria se agota antes que la CPU. Un navegador headless, Docker y unos cuantos procesos de Node suman rápido, y cuando la memoria se llena, el OOM killer de Linux mata un proceso. Incluso la instalación de Claude Code puede fallar por eso; en ese caso, la documentación recomienda 2 GB de swap (fallocate -l 2G /swapfile && chmod 600 /swapfile && mkswap /swapfile && swapon /swapfile). Nuestra regla práctica: elige el doble del mínimo oficial. Más sobre los núcleos en ¿Qué es un vCore?.
Salvo la última fila, son planes Premium VPS: KVM, un AMD Ryzen 9 9950X*, DDR5 y NVMe en el centro de datos de Previder en Hengelo, con protección DDoS. Los precios son mensuales, IVA incluido. Si tu agente crece, mejoras el plan desde el panel de cliente y pagas la diferencia. Si un agente compila y ejecuta pruebas todo el día, elige un VDS con núcleos dedicados: esos núcleos son siempre tuyos, mientras que los vCores los compartes con otros VPS del nodo.
* o AMD Ryzen 9 7950X3D, según el nodo.
¿Por qué KVM y no el VPS más barato?
Un VPS con KVM es una máquina virtual completa con su propio kernel. Ahí funciona Docker, y también los sandboxes con los que los agentes se limitan a sí mismos: Claude Code y Codex usan bubblewrap; OpenClaw y Hermes Agent usan Docker.
Con OpenVZ compartes el kernel del host, y no puedes actualizarlo tú. En un contenedor así, Docker solo funciona con un ajuste especial del administrador del host, y no está claro que bubblewrap funcione.
Para ser sinceros: nuestro VPS barato, desde 2,00 €, funciona con OpenVZ. Para un bot sencillo sin Docker a veces sirve, pero los agentes modernos piden un Node.js reciente, que oficialmente espera un kernel más nuevo que el de OpenVZ. Por eso no lo recomendamos para OpenClaw, Hermes Agent, Claude Code o Codex. Para qué sí es una buena opción lo explicamos en VPS barato: lo que de verdad recibes por 2 a 10 € al mes.
¿Necesitas una GPU para un agente de IA?
No, mientras el modelo se ejecute en el proveedor de IA. Nuestras líneas VPS tampoco tienen GPU; preferimos decirlo de antemano.
Un modelo local pequeño puedes ejecutarlo en la CPU con Ollama, aunque bastante más lento que en una GPU. Un modelo de unos 8.000 millones de parámetros ocupa unos 5 GB, pero los agentes quieren un contexto largo, según Ollama de al menos 64.000 tokens, y eso consume memoria extra: para un modelo local más el agente, cuenta con 24 GB o más. Además, OpenClaw advierte de que los modelos pequeños son más vulnerables a la inyección de prompts.
Un modelo de 70.000 millones de parámetros ocupa ya 43 GB solo en pesos. Los modelos abiertos aún más grandes necesitan como mínimo una GPU con 80 GB de memoria, y los más grandes de todos, varias. Para eso usas una API o un servidor con GPU.
Suscripción o clave de API: ¿qué pagas además del VPS?
El agente usa tu cuenta en el proveedor de IA: tu suscripción, o una clave de API con la que pagas por uso. MC-Node no vende suscripciones de IA ni crédito de API; eso lo pagas aparte, además del VPS.
- Claude Code funciona con una suscripción de pago de Claude o con una clave de API de la Claude Console. El plan gratuito no sirve.
- Codex usa tu cuenta de ChatGPT o una clave de API.
- OpenClaw y Hermes Agent son gratuitos y de código abierto; les conectas una clave de API o, donde esté permitido, tu suscripción.
Las reglas para usar suscripciones en herramientas de terceros han cambiado varias veces en 2026, y la documentación a veces se contradice (situación a noviembre de 2026). Así que comprueba las condiciones actuales de tu proveedor de IA. Para un agente que funciona día y noche, tanto OpenClaw como OpenAI recomiendan una clave de API. Eso sí, vigila tu consumo: lo que está activo 24/7 también puede consumir 24/7. Por eso, configura un límite de gasto en tu proveedor de IA.
Instalar OpenClaw, Claude Code y Codex en un VPS y tenerlos funcionando 24/7
Ejecuta el agente con su propio usuario, no como root. OpenClaw considera que usar root es inseguro y no lo admite, Hermes Agent dice: nunca como root, y Claude Code no permite iniciar como root su modo sin solicitudes de permiso. Usa Ubuntu 22.04 o más reciente; en el Premium VPS, el sistema operativo lo instalas desde el panel VPS.
# como root: usuario para el agente, con tu clave SSH
adduser agent
mkdir -p /home/agent/.ssh && cp ~/.ssh/authorized_keys /home/agent/.ssh/
chown -R agent:agent /home/agent/.ssh
loginctl enable-linger agent

# después, inicia sesión por SSH como agent (no con su)
# OpenClaw (instala Node.js en ~/.openclaw, no necesita sudo)
curl -fsSL --proto '=https' --tlsv1.2 https://openclaw.ai/install-cli.sh | bash

# Claude Code
curl -fsSL https://claude.ai/install.sh | bash

# Codex
curl -fsSL https://chatgpt.com/codex/install.sh | sh

# Hermes Agent
curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash
El agente en sí no necesita sudo; lo que requiera permisos de root lo haces aparte como root. Inicia sesión de verdad por SSH como el usuario agent, porque con su el servicio de systemd de abajo no funciona. Para iniciar sesión sin navegador, Claude Code muestra una URL de inicio de sesión (c la copia): la abres en tu propio equipo y pegas el código de vuelta. Codex tiene codex login --device-auth, todavía en beta; activa primero el inicio de sesión con código de dispositivo en la configuración de seguridad de ChatGPT.
Para el funcionamiento 24/7, OpenClaw y Hermes Agent instalan un servicio de systemd (openclaw onboard --install-daemon o hermes gateway install) que vuelve a arrancar tras un fallo o un reinicio. Gracias a enable-linger, ese servicio sigue funcionando cuando cierras la sesión. Un agente de programación lo inicias en tmux: tmux new -s agent y luego claude o codex; te desconectas con Ctrl+B seguido de D y vuelves con tmux attach -t agent. tmux sobrevive a una conexión SSH caída, pero no a un reinicio.
Cómo configurar tu agente de forma segura: checklist
Un agente con acceso a la shell ejecuta lo que se le ocurre a un modelo de lenguaje, y a ese modelo se le puede engañar. En 2026, unos investigadores encontraron decenas de miles de instalaciones de OpenClaw accesibles públicamente en internet.
- Claves SSH, y el inicio de sesión con contraseña desactivado; cómo hacerlo lo tienes en Cómo asegurar un VPS: los primeros 30 minutos.
- Usuario propio sin sudo para el agente.
- Firewall solo para SSH:
ufw allow OpenSSHy luegoufw enable(si SSH usa otro puerto, permite ese puerto). Telegram y Discord funcionan con conexiones salientes; abre un puerto solo si un canal entra por webhooks (en Hermes Agent, por ejemplo, Slack y WhatsApp), y en ese caso con HTTPS. - Dashboard solo en local. OpenClaw escucha por defecto en
127.0.0.1:18789, y el dashboard de Hermes Agent, en127.0.0.1:9119. Accede mediante un túnel SSH:ssh -N -L 18789:127.0.0.1:18789 agent@tu-ip. Cuidado con Docker: los puertos publicados de los contenedores se saltan ufw, así que publícalos solo en 127.0.0.1. - Claves protegidas en
~/.openclaw/.envo~/.hermes/.env, conchmod 600, y nunca en git. - Limita lo que puede hacer el agente. Activa el sandboxing: en OpenClaw, Hermes Agent y Claude Code viene desactivado por defecto, mientras que Codex sí arranca en un sandbox. Claude Code y Codex necesitan para ello
bubblewrapysocat; en Ubuntu 24.04, bubblewrap requiere además un perfil de AppArmor, que viene en la documentación de ambos. Para un sandbox con Docker, usa Docker rootless o Podman y no metas al agente en el grupodocker: equivale a root. No te saltes las solicitudes de permiso con--dangerously-skip-permissionso--yolo, salvo en un contenedor o una VM aparte sin claves, cuentas ni acceso a internet; el VPS de tu agente no cuenta como tal. - Desconfía de las skills de terceros. En febrero de 2026, 341 de las 2.857 skills analizadas en ClawHub resultaron ser maliciosas. Las páginas web, los correos y los documentos también pueden contener instrucciones ocultas: es la llamada inyección de prompts.
- Nada de cuentas personales. Dale al bot su propio número o cuenta y no conectes tu correo personal, tu banco ni tu gestor de contraseñas.
- Actualiza y revisa con
openclaw updateohermes update, y conopenclaw security audit --deepdespués de cada cambio de configuración. - Snapshot y copia de seguridad. Haz un snapshot en el panel VPS antes de un cambio grande, y guarda tú mismo
~/.openclawo~/.hermesen otro sitio con regularidad.
Esto no hace invulnerable a un agente, pero sí limita los daños. Lo básico para cualquier servidor nuevo lo tienes en Cómo asegurar un VPS: los primeros 30 minutos.
¿Cuándo no necesitas un VPS?
- Solo usas el agente cuando estás frente a tu equipo. En ese caso, ejecuta Claude Code o Codex en local, sin más.
- Quieres ejecutar tú mismo un modelo de lenguaje grande. Para eso necesitas una GPU, y nuestros VPS no la tienen.
- No quieres administrar un servidor. Un VPS es autogestionado: las actualizaciones, el firewall y las copias de seguridad corren por tu cuenta. Nuestro soporte te puede orientar.
- En casa ya tienes un Mac mini o un PC de bajo consumo siempre encendido. También sirve, pero entonces el agente funciona entre tus propios dispositivos y con tu propia conexión.
¿Quieres, en cambio, tenerlo 24/7, separado de tu propio PC y en hardware en los Países Bajos? Empieza con un Premium VPS con Ryzen 9 de 4 u 8 GB, y amplíalo cuando tu agente crezca.
Preguntas frecuentes
¿Qué VPS necesitas para un agente de IA?
Para la mayoría de los agentes de IA basta un VPS con virtualización KVM, de 2 a 4 vCores y de 4 a 8 GB de RAM, porque el modelo de lenguaje se ejecuta en el proveedor de IA. Claude Code y Codex piden oficialmente un mínimo de 4 GB de RAM. En MC-Node encaja el Premium VPS con 2 vCores y 4 GB por 8,30 € al mes, o con 4 vCores y 8 GB por 15,30 € al mes; si ejecutas varios agentes en un mismo VPS, suma la memoria.
¿Necesitas una GPU para un agente de IA en un VPS?
No, si el modelo de lenguaje se ejecuta en un proveedor como Anthropic u OpenAI; en ese caso, el VPS solo ejecuta el agente. Un modelo local pequeño puedes ejecutarlo en la CPU con Ollama, pero es más lento y requiere mucha memoria. Para modelos grandes necesitas una GPU, y los VPS de MC-Node no la tienen.
¿Cuánta RAM necesita un VPS para OpenClaw?
OpenClaw indica 1 GB de RAM como mínimo absoluto y recomienda 2 GB o más. La automatización de navegador, el sandboxing con Docker y varios canales piden más. Para uso diario recomendamos 4 GB, 8 GB si el agente también maneja un navegador y 16 GB para varios agentes o mucho trabajo con navegador.
¿Puedo usar mi suscripción de Claude o ChatGPT en lugar de una clave de API?
Claude Code funciona con una suscripción de pago de Claude y Codex con tu cuenta de ChatGPT, y ambos también con una clave de API. Para herramientas de terceros como OpenClaw, las reglas han cambiado varias veces en 2026, así que comprueba las condiciones actuales de tu proveedor de IA. Para un agente que funciona 24/7, una clave de API es la opción más predecible.
¿Es seguro ejecutar OpenClaw en un VPS?
Depende de cómo lo configures; ningún agente está libre de riesgos. Ejecútalo con su propio usuario sin root, deja el dashboard en 127.0.0.1 con acceso mediante un túnel SSH y configura el firewall para que solo deje pasar SSH. Activa el sandboxing, desconfía de las skills de terceros y no conectes cuentas personales.