VPS pour agents IA : OpenClaw, Claude Code et Codex 24/7
Un VPS pour agents IA n'a pas besoin d'être puissant. Le modèle de langage tourne chez le fournisseur d'IA, comme Anthropic ou OpenAI ; ton VPS se contente de faire tourner l'agent jour et nuit. Pour OpenClaw, Hermes Agent, Claude Code ou Codex, 2 à 4 vCores avec 4 à 8 Go de RAM suffisent. Pas besoin de GPU, mais il te faut la virtualisation KVM.
Chez MC-Node, c'est le Premium VPS avec Ryzen 9 : 8,30 € par mois avec 4 Go de RAM ou 15,30 € avec 8 Go, résiliable chaque mois. Pour simplement tester OpenClaw ou Hermes Agent, tu peux démarrer dès 5,00 €.
Pourquoi faire tourner un agent IA sur un VPS ?
OpenClaw et Hermes Agent sont des assistants personnels que tu pilotes via Telegram, WhatsApp ou Discord et qui exécutent des tâches par eux-mêmes. Claude Code et Codex sont des agents de codage dans ton terminal : ils lisent du code, exécutent des commandes et lancent des tests. Ils ne fonctionnent que tant que leur processus tourne, et sur un portable, tout s'arrête à la mise en veille.
- Toujours allumé. Tu peux refermer ton portable ; l'agent termine une tâche pendant que tu dors. Même le Remote Control de Claude Code, qui permet de suivre une session depuis ton téléphone, ne fonctionne que tant que le processus
claudetourne, et seulement avec un abonnement Claude, pas avec une clé API. - À l'écart de tes propres affaires. Sur ton propre PC, un agent peut accéder à tes documents, à ton navigateur et à tes mots de passe ; sur un serveur à part, seulement à ce que tu y mets. Anthropic considère une machine virtuelle séparée, avec son propre noyau, comme l'isolation la plus forte.
- Joignable. Le VPS est allumé jour et nuit, donc les messages via Telegram, Discord ou WhatsApp et les tâches planifiées continuent aussi la nuit.
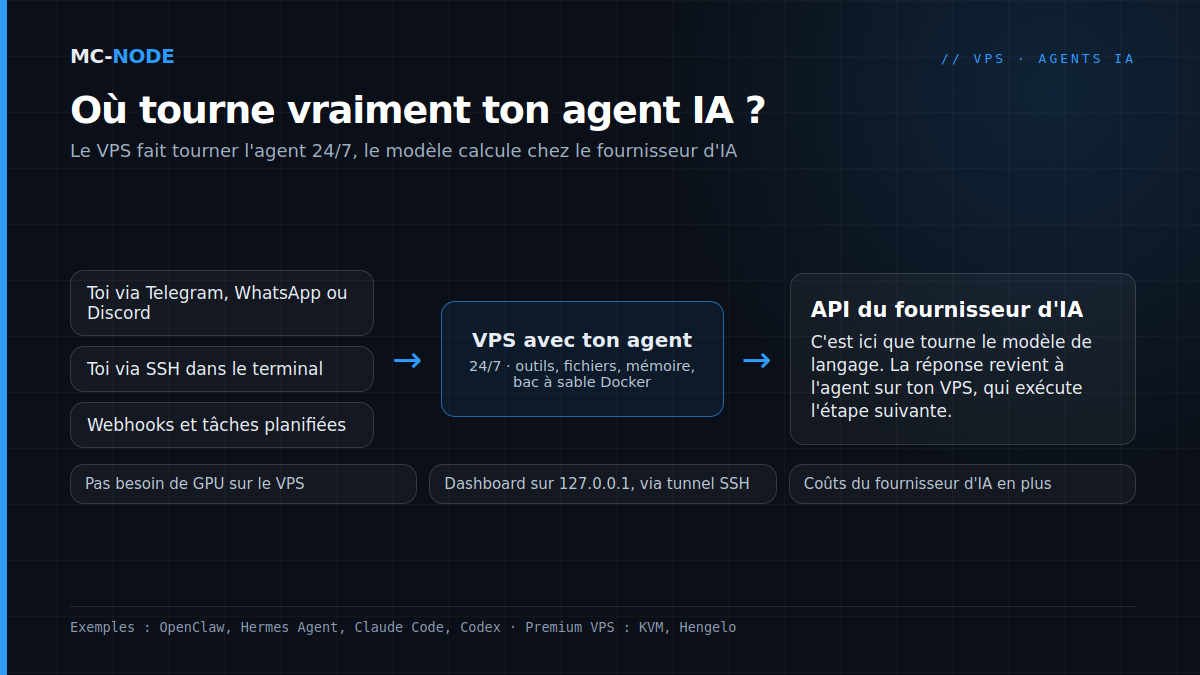
Qu'est-ce qui tourne sur le VPS, et qu'est-ce qui tourne chez le fournisseur d'IA ?
La réflexion ne se fait pas sur ton serveur. L'agent envoie ta question, le contexte et éventuellement des fichiers à l'API du fournisseur d'IA, où tourne le modèle de langage. Avec la réponse, l'agent exécute sur ton VPS l'étape suivante, comme lancer une commande ou envoyer un message.
Sur le VPS tournent donc le programme de l'agent, ses outils, éventuellement Docker et un navigateur, ainsi que sa mémoire. Une charge légère, tant qu'aucun navigateur ni build ne tourne à côté. Attention toutefois : ton VPS se trouve à Hengelo, sur le matériel de MC-Node, mais ce que l'agent envoie au modèle part chez le fournisseur d'IA. Celui-ci facture à part, souvent plus que ce que coûte le VPS.
Quel VPS pour agents IA te faut-il ?
Les minimums officiels sont bas : OpenClaw 1 Go de RAM (2 Go ou plus recommandés), Hermes Agent 1 Go (2 Go avec les outils de navigateur), Claude Code 4 Go et Codex 4 Go (8 Go recommandés). Mais d'autres choses tournent à côté : Docker, git, un build.
| Usage | Officiel (minimum/recommandé) | Notre conseil chez MC-Node | Par mois |
|---|---|---|---|
| Test : OpenClaw ou Hermes Agent, un seul canal, sans navigateur | 1 Go | 2 vCores, 2 Go, 40 Go NVMe | 5,00 € |
| VPS OpenClaw ou Hermes Agent, au quotidien, avec bac à sable Docker | 2 Go recommandés | 2 vCores, 4 Go, 60 Go NVMe | 8,30 € |
| Claude Code ou Codex avec builds et tests | 4 Go | 4 vCores, 8 Go, 80 Go NVMe | 15,30 € |
| Plusieurs agents, ou beaucoup d'automatisation de navigateur | additionner les minimums | 6 vCores, 16 Go, 120 Go NVMe | 28,00 € |
| Gros travail CPU toute la journée | – | VDS : 4 cœurs dédiés, 16 Go, 320 Go NVMe | 56,00 € |
La mémoire s'épuise avant le CPU. Un navigateur headless, Docker et quelques processus Node s'additionnent vite, et quand la mémoire est pleine, l'OOM killer de Linux tue un processus. Même l'installation de Claude Code peut échouer à cause de ça ; la documentation recommande alors 2 Go de swap (fallocate -l 2G /swapfile && chmod 600 /swapfile && mkswap /swapfile && swapon /swapfile). Notre règle empirique : prends le double du minimum officiel. Tu en sauras plus sur les cœurs dans vCore ou vCPU, c'est quoi ? Bien comparer les CPU d'un VPS.
À part la dernière ligne, ce sont des offres Premium VPS : KVM, un AMD Ryzen 9 9950X*, de la DDR5 et du NVMe dans le datacenter Previder à Hengelo, avec protection DDoS. Les prix s'entendent par mois, TVA incluse. Si ton agent grandit, tu passes à une offre supérieure dans l'espace client et tu paies la différence. Si un agent fait des builds et des tests toute la journée, prends plutôt un VDS avec cœurs dédiés : ces cœurs sont toujours à toi, alors que les vCores, tu les partages avec d'autres VPS sur le nœud.
* ou AMD Ryzen 9 7950X3D, selon le nœud.
Pourquoi KVM, et pas le VPS le moins cher ?
Un VPS KVM est une machine virtuelle complète avec son propre noyau. Docker y fonctionne, tout comme les bacs à sable avec lesquels les agents se restreignent eux-mêmes : Claude Code et Codex utilisent bubblewrap, OpenClaw et Hermes Agent utilisent Docker.
Avec OpenVZ, tu partages le noyau de l'hôte, et tu ne peux pas le mettre à jour toi-même. Dans un tel conteneur, Docker ne tourne qu'avec un réglage spécial de l'administrateur de l'hôte, et rien ne dit que bubblewrap y fonctionne.
Soyons honnêtes : notre VPS pas cher, dès 2,00 €, tourne sous OpenVZ. Pour un bot simple sans Docker, ça peut parfois passer, mais les agents modernes demandent un Node.js récent, qui attend officiellement un noyau plus récent que celui d'OpenVZ. Nous ne le recommandons donc pas pour OpenClaw, Hermes Agent, Claude Code ou Codex. Pour savoir dans quels cas il fait bien l'affaire, lis VPS pas cher : ce que tu obtiens vraiment.
As-tu besoin d'un GPU pour un agent IA ?
Non, tant que le modèle tourne chez le fournisseur d'IA. Nos gammes de VPS n'ont d'ailleurs pas de GPU ; autant le dire d'emblée.
Tu peux faire tourner un petit modèle local sur le CPU avec Ollama, simplement bien plus lentement que sur un GPU. Un modèle d'environ 8 milliards de paramètres pèse à peu près 5 Go, mais les agents veulent un long contexte, au moins 64 000 tokens selon Ollama, et celui-ci consomme de la mémoire en plus : pour un modèle local plus un agent, compte 24 Go ou plus. OpenClaw avertit en outre que les petits modèles sont plus vulnérables à l'injection de prompt.
Un modèle de 70 milliards de paramètres fait déjà 43 Go rien que pour ses poids. Les modèles ouverts plus grands ne tiennent que sur un GPU doté de 80 Go de mémoire, et les plus gros de tous en demandent plusieurs. Pour ceux-là, tu passes par une API ou un serveur GPU.
Abonnement ou clé API : que paies-tu en plus du VPS ?
L'agent utilise ton compte chez le fournisseur d'IA : ton abonnement, ou une clé API facturée à l'usage. MC-Node ne vend ni abonnements IA ni crédit API ; ces coûts s'ajoutent à ton VPS.
- Claude Code fonctionne avec un abonnement Claude payant ou une clé API de la Claude Console. L'offre gratuite n'y donne pas accès.
- Codex utilise ton compte ChatGPT ou une clé API.
- OpenClaw et Hermes Agent sont gratuits et open source ; tu y connectes une clé API ou, quand c'est autorisé, ton abonnement.
Les règles d'utilisation des abonnements dans des outils tiers ont changé plusieurs fois en 2026, et la documentation se contredit parfois (situation en novembre 2026). Vérifie donc les conditions actuelles de ton fournisseur d'IA. Pour un agent qui tourne jour et nuit, OpenClaw et OpenAI recommandent tous deux une clé API. Surveille quand même ta consommation : ce qui tourne 24/7 peut aussi consommer 24/7. Fixe donc une limite de dépenses chez ton fournisseur d'IA.
Installer OpenClaw, Claude Code et Codex sur un VPS et les faire tourner 24/7
Fais tourner l'agent sous son propre utilisateur, pas en root. OpenClaw juge root dangereux et non pris en charge, Hermes Agent dit : jamais en root, et Claude Code refuse de lancer en root son mode sans demandes d'autorisation. Prends Ubuntu 22.04 ou plus récent ; avec le Premium VPS, tu installes le système d'exploitation dans le panneau VPS.
# en root : un utilisateur pour l'agent, avec ta clé SSH
adduser agent
mkdir -p /home/agent/.ssh && cp ~/.ssh/authorized_keys /home/agent/.ssh/
chown -R agent:agent /home/agent/.ssh
loginctl enable-linger agent

# ensuite : connexion via SSH avec l'utilisateur agent (pas avec su)
# OpenClaw (installe Node.js dans ~/.openclaw, pas besoin de sudo)
curl -fsSL --proto '=https' --tlsv1.2 https://openclaw.ai/install-cli.sh | bash

# Claude Code
curl -fsSL https://claude.ai/install.sh | bash

# Codex
curl -fsSL https://chatgpt.com/codex/install.sh | sh

# Hermes Agent
curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash
L'agent lui-même n'a pas besoin de sudo ; ce qui demande les droits root, tu le fais à part, en root. Connecte-toi vraiment via SSH avec l'utilisateur agent, car avec su, le service systemd ci-dessous ne fonctionne pas. Connexion sans navigateur : Claude Code affiche une URL de connexion (c la copie), tu l'ouvres sur ton propre ordinateur et tu recolles le code. Codex propose codex login --device-auth, encore en bêta ; active d'abord la connexion par code d'appareil dans les paramètres de sécurité de ChatGPT.
Pour tourner 24/7, OpenClaw et Hermes Agent installent un service systemd (openclaw onboard --install-daemon ou hermes gateway install) qui redémarre après un plantage ou un redémarrage du serveur. Grâce à enable-linger, ce service continue de tourner quand tu te déconnectes. Un agent de codage, tu le lances dans tmux : tmux new -s agent, puis claude ou codex ; tu te détaches avec Ctrl+B puis D, et tu reviens avec tmux attach -t agent. tmux survit à une connexion SSH coupée, mais pas à un redémarrage.
Sécuriser ton agent : la checklist
Un agent avec accès au shell exécute ce qu'un modèle de langage imagine, et ce modèle peut être manipulé. En 2026, des chercheurs ont trouvé des dizaines de milliers d'installations OpenClaw accessibles publiquement sur Internet.
- Des clés SSH, et la connexion par mot de passe désactivée ; la marche à suivre est dans Sécuriser un VPS : les 30 premières minutes.
- Un utilisateur dédié sans sudo pour l'agent.
- Pare-feu pour SSH uniquement :
ufw allow OpenSSH, puisufw enable(si SSH tourne sur un autre port, autorise ce port-là). Telegram et Discord passent par des connexions sortantes ; n'ouvre un port que si un canal arrive par webhooks (chez Hermes Agent, par exemple Slack et WhatsApp), et dans ce cas en HTTPS. - Tableau de bord en local uniquement. OpenClaw écoute par défaut sur
127.0.0.1:18789, le tableau de bord de Hermes Agent sur127.0.0.1:9119. Accède-y via un tunnel SSH :ssh -N -L 18789:127.0.0.1:18789 agent@ton-ip. Attention avec Docker : les ports de conteneur publiés contournent ufw, alors ne les publie que sur 127.0.0.1. - Clés à l'abri dans
~/.openclaw/.envou~/.hermes/.env, avecchmod 600, et jamais dans git. - Limite ce que l'agent peut faire. Active le sandboxing : chez OpenClaw, Hermes Agent et Claude Code, il est désactivé par défaut, alors que Codex démarre bien dans un bac à sable. Claude Code et Codex ont besoin pour cela de
bubblewrapet desocat; sur Ubuntu 24.04, bubblewrap demande en plus un profil AppArmor, décrit dans la documentation des deux. Pour un bac à sable Docker, utilise Docker rootless ou Podman et n'ajoute pas l'agent au groupedocker: cela revient à lui donner root. Ne saute pas les demandes d'autorisation avec--dangerously-skip-permissionsou--yolo, sauf dans un conteneur ou une VM à part, sans clés, sans comptes et sans accès à Internet ; ton VPS d'agent lui-même ne compte pas comme tel. - Méfie-toi des skills tiers. En février 2026, 341 des 2 857 skills examinés sur ClawHub se sont révélés malveillants. Les pages web, les e-mails et les documents peuvent aussi contenir des instructions cachées : c'est l'injection de prompt.
- Pas de comptes personnels. Donne au bot son propre numéro ou son propre compte, et n'y connecte pas ton e-mail personnel, ta banque ni ton gestionnaire de mots de passe.
- Mets à jour et contrôle avec
openclaw updateouhermes update, et lanceopenclaw security audit --deepaprès chaque modification de la config. - Snapshot et sauvegarde. Fais un snapshot dans le panneau VPS avant un gros changement, et copie toi-même régulièrement
~/.openclawou~/.hermesà un autre endroit.
Ça ne rend pas un agent invulnérable, mais les dégâts restent plus limités. Les bases pour chaque nouveau serveur se trouvent dans Sécuriser un VPS : les 30 premières minutes.
Quand n'as-tu pas besoin d'un VPS ?
- Tu n'utilises l'agent que lorsque tu es toi-même devant ton ordinateur. Fais alors simplement tourner Claude Code ou Codex en local.
- Tu veux faire tourner toi-même un grand modèle de langage. Pour ça, il te faut un GPU, et nos VPS n'en ont pas.
- Tu ne veux pas gérer de serveur. Un VPS est non infogéré : mises à jour, pare-feu et sauvegardes, c'est toi qui t'en occupes. Notre support peut te conseiller.
- Un Mac mini ou un PC économe tourne déjà en permanence chez toi. Ça marche aussi, mais l'agent tourne alors au milieu de tes propres appareils, sur ta propre connexion.
Tu veux héberger un agent IA 24/7, à l'écart de ton propre PC et sur du matériel aux Pays-Bas ? Commence alors avec un Premium VPS avec Ryzen 9 de 4 ou 8 Go, et monte en gamme quand ton agent grandit.
Questions fréquentes
Quel VPS te faut-il pour un agent IA ?
Pour la plupart des agents IA, un VPS avec virtualisation KVM, 2 à 4 vCores et 4 à 8 Go de RAM suffit, car le modèle de langage tourne chez le fournisseur d'IA. Claude Code et Codex demandent officiellement au moins 4 Go de RAM. Chez MC-Node, le Premium VPS avec 2 vCores et 4 Go à 8,30 € par mois fait l'affaire, ou celui avec 4 vCores et 8 Go à 15,30 € par mois ; si tu fais tourner plusieurs agents sur un même VPS, additionne la mémoire.
As-tu besoin d'un GPU pour un agent IA sur un VPS ?
Non, pas si le modèle de langage tourne chez un fournisseur comme Anthropic ou OpenAI ; le VPS ne fait alors tourner que l'agent. Tu peux faire tourner un petit modèle local sur le CPU avec Ollama, mais c'est plus lent et ça demande beaucoup de mémoire. Pour les grands modèles, il te faut un GPU, et les VPS de MC-Node n'en ont pas.
Combien de RAM faut-il pour un VPS OpenClaw ?
OpenClaw indique 1 Go de RAM comme minimum absolu et recommande 2 Go ou plus. L'automatisation de navigateur, le sandboxing Docker et plusieurs canaux en demandent davantage. Pour un usage quotidien, nous recommandons 4 Go, 8 Go si l'agent pilote aussi un navigateur et 16 Go pour plusieurs agents ou beaucoup de travail dans le navigateur.
Puis-je utiliser mon abonnement Claude ou ChatGPT au lieu d'une clé API ?
Claude Code fonctionne avec un abonnement Claude payant et Codex avec ton compte ChatGPT, et les deux fonctionnent aussi avec une clé API. Pour les outils tiers comme OpenClaw, les règles ont changé plusieurs fois en 2026 : vérifie donc les conditions actuelles de ton fournisseur d'IA. Pour un agent qui tourne 24/7, une clé API est le choix le plus prévisible.
Est-ce sûr de faire tourner OpenClaw sur un VPS ?
Ça dépend de la façon dont tu l'installes ; aucun agent n'est sans risque. Fais-le tourner sous son propre utilisateur sans root, laisse le tableau de bord sur 127.0.0.1 et accède-y via un tunnel SSH, et ne laisse passer que SSH dans le pare-feu. Active le sandboxing, méfie-toi des skills tiers et ne connecte aucun compte personnel.