VPS dla agentów AI: OpenClaw, Claude Code i Codex 24/7
VPS dla agentów AI nie musi być mocny. Model językowy działa u dostawcy AI, takiego jak Anthropic czy OpenAI; Twój VPS tylko utrzymuje agenta w ruchu dzień i noc. Dla OpenClaw, Hermes Agent, Claude Code czy Codex wystarczą 2 do 4 vCore i 4 do 8 GB RAM. Nie potrzebujesz GPU, za to potrzebujesz wirtualizacji KVM.
W MC-Node to Premium VPS z Ryzen 9: z 4 GB RAM za 35,86 zł miesięcznie albo z 8 GB za 66,10 zł, z możliwością rezygnacji co miesiąc. Samo testowanie OpenClaw albo Hermes Agent jest możliwe już od 21,60 zł.
Po co uruchamiać agenta AI na serwerze VPS?
OpenClaw i Hermes Agent to osobiści asystenci, którymi sterujesz przez Telegram, WhatsApp albo Discord i którzy sami wykonują zadania. Claude Code i Codex to agenci do programowania, działający w terminalu: czytają kod, wykonują polecenia i uruchamiają testy. Pracują tylko tak długo, jak działa ich proces, a na laptopie kończy się to wraz z uśpieniem.
- Zawsze włączony. Laptop możesz zamknąć; agent dokończy robotę, kiedy śpisz. Także Remote Control w Claude Code, czyli śledzenie sesji z telefonu, działa tylko tak długo, jak działa proces
claude, i tylko z subskrypcją Claude, a nie z kluczem API. - Z dala od Twoich rzeczy. Na Twoim własnym komputerze agent ma dostęp do dokumentów, przeglądarki i haseł; na osobnym serwerze tylko do tego, co sam tam umieścisz. Anthropic nazywa osobną maszynę wirtualną z własnym jądrem najmocniejszą formą izolacji.
- Zawsze osiągalny. VPS działa dzień i noc, więc wiadomości z Telegrama, Discorda czy WhatsAppa oraz zaplanowane zadania są obsługiwane także w nocy.
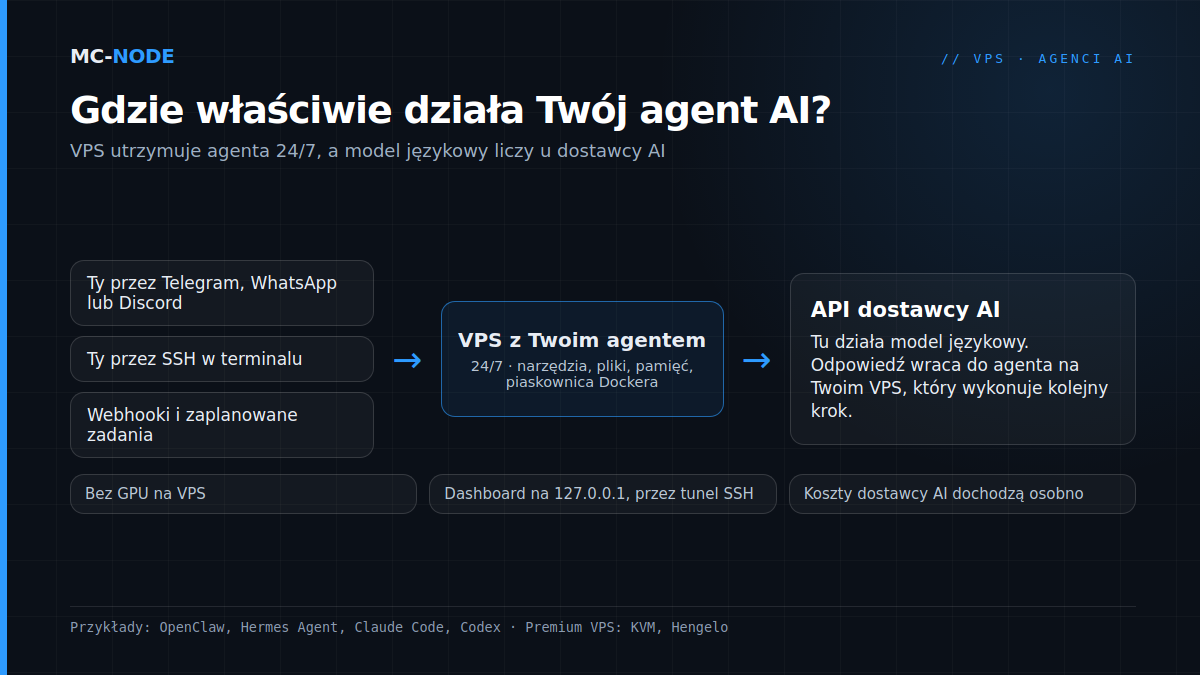
Co działa na VPS, a co u dostawcy AI?
Myślenie nie odbywa się na Twoim serwerze. Agent wysyła Twoje pytanie, kontekst i ewentualnie pliki do API dostawcy AI, gdzie działa model językowy. Z otrzymaną odpowiedzią agent na Twoim VPS wykonuje kolejny krok, na przykład uruchamia polecenie albo wysyła wiadomość.
Na VPS działają więc program agenta, jego narzędzia, ewentualnie Docker i przeglądarka, a także jego pamięć. To lekka praca, dopóki obok nie działa przeglądarka albo build. Pamiętaj jednak: Twój VPS stoi w Hengelo, na sprzęcie należącym do MC-Node, ale to, co agent wysyła do modelu, trafia do dostawcy AI. Ten rozlicza się osobno, często na kwotę wyższą niż koszt VPS.
Jakiego VPS dla agentów AI potrzebujesz?
Oficjalne minima są niskie: OpenClaw 1 GB RAM (zalecane 2 GB lub więcej), Hermes Agent 1 GB (2 GB z narzędziami przeglądarki), Claude Code 4 GB i Codex 4 GB (zalecane 8 GB). Ale obok działa coś więcej: Docker, git, build.
| Zastosowanie | Oficjalnie (minimum/zalecane) | Nasza rada w MC-Node | Miesięcznie |
|---|---|---|---|
| Testy: OpenClaw lub Hermes Agent, jeden kanał, bez przeglądarki | 1 GB | 2 vCore, 2 GB, 40 GB NVMe | 21,60 zł |
| VPS dla OpenClaw lub Hermes Agent, na co dzień, z piaskownicą Dockera | zalecane 2 GB | 2 vCore, 4 GB, 60 GB NVMe | 35,86 zł |
| Claude Code lub Codex z buildami i testami | 4 GB | 4 vCore, 8 GB, 80 GB NVMe | 66,10 zł |
| Kilka agentów albo dużo automatyzacji przeglądarki | suma minimów | 6 vCore, 16 GB, 120 GB NVMe | 120,96 zł |
| Ciężka praca procesora przez cały dzień | – | VDS: 4 stałe rdzenie, 16 GB, 320 GB NVMe | 241,92 zł |
Pamięć kończy się szybciej niż moc procesora. Przeglądarka headless, Docker i kilka procesów Node szybko się sumują, a gdy pamięć się zapełni, OOM-killer Linuksa zabija któryś z procesów. Nawet instalacja Claude Code może się na tym wyłożyć; dokumentacja zaleca wtedy 2 GB swapu (fallocate -l 2G /swapfile && chmod 600 /swapfile && mkswap /swapfile && swapon /swapfile). Nasza praktyczna zasada: weź dwa razy tyle, ile wynosi oficjalne minimum. Więcej o rdzeniach przeczytasz w artykule Co to jest vCore?.
Poza ostatnim wierszem są to pakiety Premium VPS: KVM, AMD Ryzen 9 9950X*, DDR5 i NVMe w centrum danych Previder w Hengelo, z ochroną DDoS. Ceny miesięczne z VAT. Gdy Twój agent się rozrasta, przechodzisz na większy pakiet w panelu klienta i dopłacasz różnicę. Jeśli agent przez cały dzień buduje i testuje, wybierz VDS ze stałymi rdzeniami: te rdzenie zawsze należą do Ciebie, a vCore dzielisz z innymi VPS na tym samym węźle.
* lub AMD Ryzen 9 7950X3D, zależnie od węzła.
Dlaczego KVM, a nie najtańszy VPS?
VPS z KVM to pełna maszyna wirtualna z własnym jądrem. Działa na nim Docker, a także piaskownice, którymi agenci sami się ograniczają: Claude Code i Codex używają bubblewrap, OpenClaw i Hermes Agent używają Dockera.
W OpenVZ dzielisz jądro z hostem i nie możesz go samodzielnie aktualizować. Docker działa w takim kontenerze tylko przy specjalnym ustawieniu po stronie administratora hosta, a to, czy zadziała tam bubblewrap, jest niepewne.
Uczciwie mówiąc: nasz tani VPS, od 8,64 zł, działa na OpenVZ. Dla prostego bota bez Dockera czasem to wystarczy, ale nowocześni agenci wymagają aktualnego Node.js, który oficjalnie oczekuje nowszego jądra, niż ma OpenVZ. Dlatego do OpenClaw, Hermes Agent, Claude Code czy Codex go nie polecamy. Do czego za to dobrze się nadaje, przeczytasz w artykule Tani VPS: co naprawdę dostajesz.
Czy do agenta AI potrzebujesz GPU?
Nie, dopóki model działa u dostawcy AI. Nasze linie VPS i tak nie mają GPU; wolimy powiedzieć to od razu.
Mały model lokalny uruchomisz z Ollama na procesorze, tylko sporo wolniej niż na GPU. Model o około 8 miliardach parametrów zajmuje mniej więcej 5 GB, ale agenci potrzebują długiego kontekstu, według Ollama co najmniej 64 000 tokenów, a ten kosztuje dodatkową pamięć: na model lokalny plus agenta licz 24 GB lub więcej. OpenClaw ostrzega poza tym, że małe modele są bardziej podatne na prompt injection.
Model o 70 miliardach parametrów to już 43 GB samych wag. Większe otwarte modele mieszczą się dopiero na jednym GPU z 80 GB pamięci, a największe potrzebują kilku. Do takich modeli używasz API albo serwera z GPU.
Subskrypcja czy klucz API: za co płacisz poza VPS?
Agent korzysta z Twojego konta u dostawcy AI: z subskrypcji albo z klucza API, przy którym płacisz za faktyczne użycie. MC-Node nie sprzedaje subskrypcji AI ani środków na API; te koszty dochodzą do ceny VPS.
- Claude Code działa z płatną subskrypcją Claude albo z kluczem API z Claude Console. Darmowy plan nie wchodzi w grę.
- Codex używa Twojego konta ChatGPT albo klucza API.
- OpenClaw i Hermes Agent są darmowe i open source; podłączasz do nich klucz API albo, tam gdzie to dozwolone, swoją subskrypcję.
Zasady korzystania z subskrypcji w narzędziach firm trzecich zmieniały się w 2026 roku kilka razy, a dokumentacja bywa sprzeczna (stan na listopad 2026). Sprawdź więc aktualne warunki swojego dostawcy AI. Dla agenta, który działa dzień i noc, zarówno OpenClaw, jak i OpenAI zalecają klucz API. Uważaj jednak na zużycie: co działa 24/7, może też 24/7 zużywać. Dlatego ustaw limit wydatków u swojego dostawcy AI.
OpenClaw, Claude Code i Codex na VPS: instalacja i praca 24/7
Uruchamiaj agenta na osobnym koncie użytkownika, nie jako root. OpenClaw nazywa roota niebezpiecznym i nieobsługiwanym, Hermes Agent mówi: nigdy jako root, a Claude Code nie uruchomi jako root trybu bez pytań o zgodę. Wybierz Ubuntu 22.04 lub nowsze; w Premium VPS system operacyjny instalujesz w panelu VPS.
# jako root: użytkownik dla agenta, z Twoim kluczem SSH
adduser agent
mkdir -p /home/agent/.ssh && cp ~/.ssh/authorized_keys /home/agent/.ssh/
chown -R agent:agent /home/agent/.ssh
loginctl enable-linger agent

# potem zaloguj się przez SSH jako agent (nie przez su)
# OpenClaw (instaluje Node.js w ~/.openclaw, sudo niepotrzebne)
curl -fsSL --proto '=https' --tlsv1.2 https://openclaw.ai/install-cli.sh | bash

# Claude Code
curl -fsSL https://claude.ai/install.sh | bash

# Codex
curl -fsSL https://chatgpt.com/codex/install.sh | sh

# Hermes Agent
curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash
Sam agent nie potrzebuje sudo; to, co wymaga uprawnień roota, robisz osobno jako root. Zaloguj się jako agent naprawdę przez SSH, bo po su opisana niżej usługa systemd nie zadziała. Logowanie bez przeglądarki: Claude Code pokazuje adres URL logowania (c go kopiuje), otwierasz go na swoim komputerze, a kod wklejasz z powrotem. Codex ma codex login --device-auth, wciąż w wersji beta; najpierw włącz logowanie kodem urządzenia (device code) w ustawieniach bezpieczeństwa ChatGPT.
Do pracy 24/7 OpenClaw i Hermes Agent instalują usługę systemd (openclaw onboard --install-daemon albo hermes gateway install), która startuje ponownie po awarii lub restarcie. Dzięki enable-linger ta usługa działa dalej, gdy się wylogujesz. Agenta do programowania uruchamiasz w tmux: tmux new -s agent, potem claude albo codex; odłączasz się, naciskając Ctrl+B, a potem D, wracasz przez tmux attach -t agent. tmux przetrwa zerwane połączenie SSH, ale nie restart serwera.
Bezpieczne ustawienie agenta: lista kontrolna
Agent z dostępem do powłoki wykonuje to, co wymyśli model językowy, a ten model można wprowadzić w błąd. W 2026 roku badacze znaleźli dziesiątki tysięcy instalacji OpenClaw publicznie dostępnych w internecie.
- Klucze SSH, a logowanie hasłem wyłączone; jak to zrobić, opisujemy w artykule Jak zabezpieczyć serwer VPS: pierwsze 30 minut.
- Osobny użytkownik bez sudo dla agenta.
- Firewall tylko dla SSH:
ufw allow OpenSSH, potemufw enable(jeśli SSH działa na innym porcie, zezwól na ten port). Telegram i Discord działają przez połączenia wychodzące; port otwieraj tylko wtedy, gdy kanał przychodzi przez webhooki (w Hermes Agent na przykład Slack i WhatsApp), i to z HTTPS. - Dashboard tylko lokalnie. OpenClaw domyślnie nasłuchuje na
127.0.0.1:18789, dashboard Hermes Agent na127.0.0.1:9119. Łącz się z nimi przez tunel SSH:ssh -N -L 18789:127.0.0.1:18789 agent@twoje-ip. Uwaga przy Dockerze: opublikowane porty kontenerów omijają ufw, więc publikuj je tylko na 127.0.0.1. - Klucze pod ochroną w
~/.openclaw/.envalbo~/.hermes/.env, zchmod 600, i nigdy w git. - Ogranicz uprawnienia agenta. Włącz sandboxing: w OpenClaw, Hermes Agent i Claude Code jest domyślnie wyłączony, Codex za to startuje w piaskownicy. Claude Code i Codex potrzebują do tego
bubblewrapisocat; w Ubuntu 24.04 bubblewrap wymaga jeszcze profilu AppArmor, opisanego w dokumentacji obu narzędzi. Do piaskownicy z Dockerem postaw na rootless Docker albo Podman i nie dodawaj agenta do grupydocker: to równoznaczne z rootem. Nie pomijaj pytań o zgodę przez--dangerously-skip-permissionsani--yolo, chyba że w osobnym kontenerze lub maszynie wirtualnej bez kluczy, kont i dostępu do internetu; sam VPS z agentem się do tego nie zalicza. - Nie ufaj zewnętrznym skillom. W lutym 2026 roku 341 z 2857 przebadanych skilli w ClawHub okazało się złośliwych. Ukryte polecenia mogą zawierać także strony internetowe, maile i dokumenty: to prompt injection.
- Żadnych prywatnych kont. Daj botowi osobny numer lub konto i nie podłączaj prywatnej poczty, banku ani menedżera haseł.
- Aktualizuj i sprawdzaj przez
openclaw updatealbohermes update, aopenclaw security audit --deepuruchamiaj po każdej zmianie konfiguracji. - Snapshot i kopia zapasowa. Przed dużą zmianą zrób snapshot w panelu VPS, a
~/.openclawlub~/.hermesregularnie sam kopiuj w inne miejsce.
Agent nie stanie się przez to odporny na wszystko, ale ewentualne szkody będą mniejsze. Podstawy dla każdego nowego serwera znajdziesz w artykule Jak zabezpieczyć serwer VPS: pierwsze 30 minut.
Kiedy VPS nie jest Ci potrzebny?
- Pracujesz z agentem tylko wtedy, gdy sam siedzisz przy komputerze. Wtedy po prostu uruchamiaj Claude Code albo Codex lokalnie.
- Chcesz samodzielnie uruchomić duży model językowy. Do tego potrzebujesz GPU, a takiego w naszych VPS nie ma.
- Nie chcesz zarządzać serwerem. VPS jest self-managed: aktualizacje, firewall i kopie zapasowe ogarniasz sam. Nasz support chętnie doradzi.
- W domu i tak stale działa Mac mini albo energooszczędny pecet. Też można, ale wtedy agent działa pośród Twoich własnych urządzeń, na Twoim własnym łączu.
Chcesz, żeby agent działał 24/7, z dala od Twojego komputera i na sprzęcie w Holandii? Zacznij od Premium VPS z Ryzen 9 z 4 albo 8 GB i zwiększaj zasoby, gdy Twój agent się rozrasta.
Najczęściej zadawane pytania
Jakiego VPS potrzebujesz do agenta AI?
Dla większości agentów AI wystarczy VPS z wirtualizacją KVM, 2 do 4 vCore i 4 do 8 GB RAM, bo model językowy działa u dostawcy AI. Claude Code i Codex oficjalnie wymagają co najmniej 4 GB RAM. W MC-Node pasuje Premium VPS z 2 vCore i 4 GB za 35,86 zł miesięcznie albo z 4 vCore i 8 GB za 66,10 zł miesięcznie; jeśli uruchamiasz kilka agentów na jednym VPS, zsumuj pamięć.
Czy agent AI na VPS potrzebuje GPU?
Nie, jeśli model językowy działa u dostawcy takiego jak Anthropic czy OpenAI; VPS uruchamia wtedy tylko agenta. Mały model lokalny możesz uruchomić z Ollama na procesorze, ale działa to wolniej i wymaga dużo pamięci. Duże modele potrzebują GPU, a VPS w MC-Node go nie mają.
Ile RAM potrzebuje VPS dla OpenClaw?
OpenClaw podaje 1 GB RAM jako absolutne minimum i zaleca 2 GB lub więcej. Automatyzacja przeglądarki, sandboxing w Dockerze i kilka kanałów wymagają więcej. Do codziennego użytku zalecamy 4 GB, 8 GB, jeśli agent obsługuje też przeglądarkę, i 16 GB dla kilku agentów albo dużej ilości pracy w przeglądarce.
Czy mogę użyć subskrypcji Claude lub ChatGPT zamiast klucza API?
Claude Code działa z płatną subskrypcją Claude, a Codex z Twoim kontem ChatGPT; oba działają też z kluczem API. W przypadku narzędzi firm trzecich, takich jak OpenClaw, zasady zmieniały się w 2026 roku kilka razy, więc sprawdź aktualne warunki swojego dostawcy AI. Dla agenta działającego 24/7 klucz API to najbardziej przewidywalny wybór.
Czy uruchamianie OpenClaw na VPS jest bezpieczne?
To zależy od tego, jak go ustawisz; żaden agent nie jest wolny od ryzyka. Uruchamiaj go na osobnym koncie użytkownika bez roota, zostaw dashboard na 127.0.0.1 i łącz się z nim przez tunel SSH, a w firewallu przepuszczaj tylko SSH. Włącz sandboxing, nie ufaj zewnętrznym skillom i nie podłączaj prywatnych kont.