VPS für KI-Agenten: OpenClaw, Claude Code und Codex 24/7
Ein VPS für KI-Agenten muss kein Kraftpaket sein. Das Sprachmodell läuft beim KI-Anbieter, etwa bei Anthropic oder OpenAI; dein VPS hält nur den Agenten Tag und Nacht am Laufen. Für OpenClaw, Hermes Agent, Claude Code oder Codex reichen 2 bis 4 vCores mit 4 bis 8 GB RAM. Eine GPU brauchst du nicht, KVM-Virtualisierung schon.
Bei MC-Node ist das der Premium VPS mit Ryzen 9: mit 4 GB RAM für 8,30 € im Monat oder mit 8 GB für 15,30 €, monatlich kündbar. Nur zum Testen mit OpenClaw oder Hermes Agent geht es schon ab 5,00 €.
Warum einen KI-Agenten auf einem VPS betreiben?
OpenClaw und Hermes Agent sind persönliche Assistenten, die du über Telegram, WhatsApp oder Discord steuerst und die selbstständig Aufgaben erledigen. Claude Code und Codex sind Coding-Agenten in deinem Terminal, die Code lesen, Befehle ausführen und Tests laufen lassen. Sie arbeiten nur, solange ihr Prozess läuft, und auf einem Laptop ist damit im Ruhezustand Schluss.
- Immer an. Dein Laptop darf zugeklappt sein; der Agent erledigt eine Aufgabe, während du schläfst. Auch Remote Control von Claude Code, mit dem du eine Sitzung vom Handy aus verfolgst, funktioniert nur, solange der
claude-Prozess läuft, und nur mit einem Claude-Abo, nicht mit einem API-Schlüssel. - Getrennt von deinen eigenen Sachen. Auf deinem eigenen PC kommt ein Agent an deine Dokumente, deinen Browser und deine Passwörter; auf einem separaten Server nur an das, was du dort ablegst. Anthropic bezeichnet eine eigene virtuelle Maschine mit eigenem Kernel als die stärkste Trennung.
- Erreichbar. Der VPS läuft Tag und Nacht, also werden Nachrichten über Telegram, Discord oder WhatsApp und geplante Aufgaben auch nachts abgearbeitet.
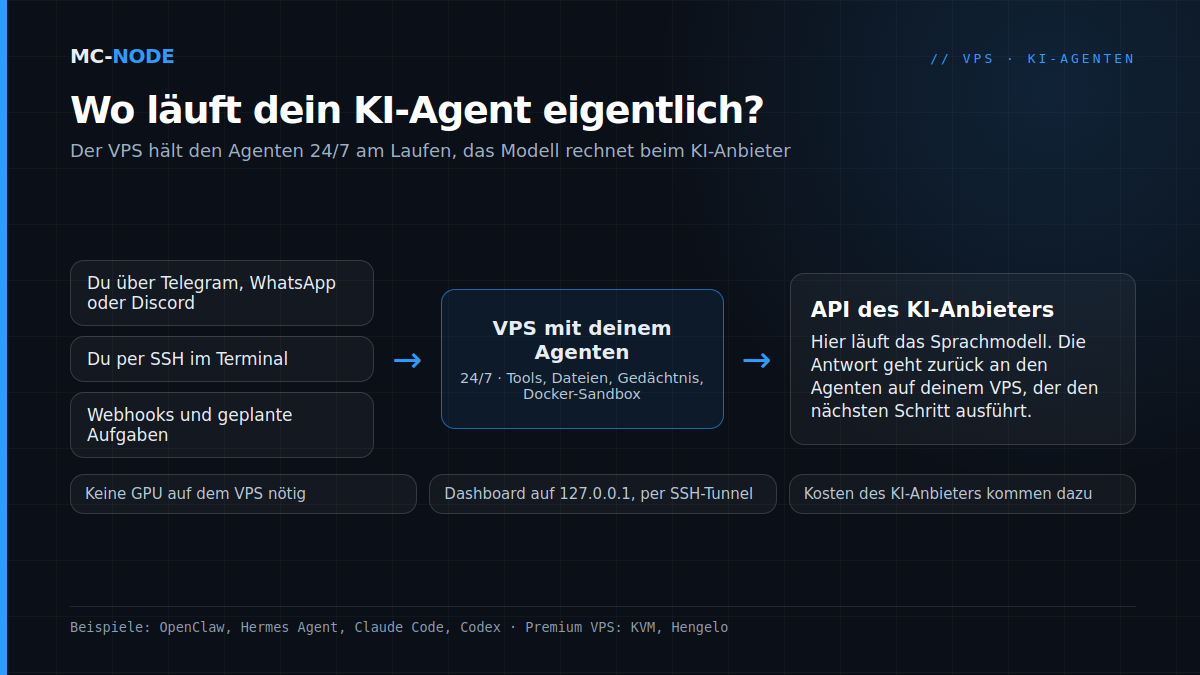
Was läuft auf dem VPS und was beim KI-Anbieter?
Das eigentliche Denken passiert nicht auf deinem Server. Der Agent schickt deine Frage, den Kontext und gegebenenfalls Dateien an die API des KI-Anbieters, wo das Sprachmodell läuft. Mit der Antwort führt der Agent auf deinem VPS den nächsten Schritt aus, zum Beispiel einen Befehl ausführen oder eine Nachricht senden.
Auf dem VPS laufen also das Agentenprogramm, seine Tools, eventuell Docker und ein Browser sowie sein Gedächtnis. Leichte Arbeit, solange kein Browser oder Build mitläuft. Beachte aber: Dein VPS steht in Hengelo (Niederlande), auf eigener Hardware von MC-Node, doch was der Agent an das Modell schickt, geht an den KI-Anbieter. Der rechnet separat ab, oft mehr, als der VPS kostet.
Welchen VPS für KI-Agenten brauchst du?
Die offiziellen Mindestanforderungen sind niedrig: OpenClaw 1 GB RAM (2 GB oder mehr empfohlen), Hermes Agent 1 GB (2 GB mit Browser-Tools), Claude Code 4 GB und Codex 4 GB (8 GB empfohlen). Daneben läuft aber noch mehr: Docker, git, ein Build.
| Einsatz | Offiziell (Minimum/empfohlen) | Unsere Empfehlung bei MC-Node | Pro Monat |
|---|---|---|---|
| Testen: OpenClaw oder Hermes Agent, ein Kanal, ohne Browser | 1 GB | 2 vCores, 2 GB, 40 GB NVMe | 5,00 € |
| VPS für OpenClaw oder Hermes Agent, täglich, mit Docker-Sandbox | 2 GB empfohlen | 2 vCores, 4 GB, 60 GB NVMe | 8,30 € |
| Claude Code oder Codex mit Builds und Tests | 4 GB | 4 vCores, 8 GB, 80 GB NVMe | 15,30 € |
| Mehrere Agenten oder viel Browser-Automatisierung | Mindestwerte addieren | 6 vCores, 16 GB, 120 GB NVMe | 28,00 € |
| Den ganzen Tag schwere CPU-Last | – | VDS: 4 feste Kerne, 16 GB, 320 GB NVMe | 56,00 € |
Der Arbeitsspeicher geht eher aus als die CPU. Ein Headless-Browser, Docker und ein paar Node-Prozesse summieren sich schnell, und wenn der Speicher voll ist, schießt der OOM-Killer von Linux einen Prozess ab. Sogar die Installation von Claude Code kann daran scheitern; die Dokumentation empfiehlt dann 2 GB Swap (fallocate -l 2G /swapfile && chmod 600 /swapfile && mkswap /swapfile && swapon /swapfile). Unsere Faustregel: Nimm das Doppelte des offiziellen Minimums. Mehr über Kerne liest du in Was ist ein vCore?.
Bis auf die letzte Zeile sind das alles Pakete des Premium VPS: KVM, ein AMD Ryzen 9 9950X*, DDR5 und NVMe im Previder-Rechenzentrum in Hengelo (Niederlande), mit DDoS-Schutz. Die Preise gelten pro Monat inklusive MwSt. Wächst dein Agent, machst du im Kundenpanel ein Upgrade und zahlst die Differenz. Baut und testet ein Agent den ganzen Tag, nimm einen VDS mit festen Kernen: Diese Kerne gehören immer dir, vCores teilst du dir mit anderen VPS auf dem Node.
* oder AMD Ryzen 9 7950X3D, je nach Node.
Warum KVM und nicht der günstigste VPS?
Ein VPS mit KVM ist eine vollständige virtuelle Maschine mit eigenem Kernel. Docker läuft dort, und auch die Sandboxes, mit denen Agenten sich selbst einschränken, funktionieren: Claude Code und Codex nutzen bubblewrap, OpenClaw und Hermes Agent nutzen Docker.
Bei OpenVZ teilst du dir den Kernel mit dem Host, und den kannst du nicht selbst aktualisieren. Docker läuft in so einem Container nur mit einer speziellen Einstellung durch den Host-Betreiber, und ob bubblewrap dort funktioniert, ist unsicher.
Ehrlich gesagt: Unser günstiger VPS ab 2,00 € läuft auf OpenVZ. Für einen einfachen Bot ohne Docker reicht das manchmal, aber moderne Agenten brauchen ein aktuelles Node.js, das offiziell einen neueren Kernel erwartet, als OpenVZ ihn hat. Für OpenClaw, Hermes Agent, Claude Code oder Codex empfehlen wir ihn deshalb nicht. Wofür er gut geeignet ist, liest du in Günstiger VPS: Was du für 2 bis 10 € im Monat wirklich bekommst.
Brauchst du eine GPU für einen KI-Agenten?
Nein, solange das Modell beim KI-Anbieter läuft. Unsere VPS-Linien haben auch keine GPU; das sagen wir lieber gleich vorab.
Ein kleines lokales Modell kannst du mit Ollama auf der CPU laufen lassen, nur deutlich langsamer als auf einer GPU. Ein Modell mit rund 8 Milliarden Parametern ist etwa 5 GB groß, aber Agenten wollen einen langen Kontext, laut Ollama mindestens 64.000 Tokens, und der kostet zusätzlichen Speicher: Rechne für ein lokales Modell plus Agent mit 24 GB oder mehr. OpenClaw warnt außerdem, dass kleine Modelle anfälliger für Prompt Injection sind.
Ein Modell mit 70 Milliarden Parametern bringt allein an Gewichten schon 43 GB mit. Größere offene Modelle passen erst auf eine einzelne GPU mit 80 GB Speicher, und die allergrößten brauchen mehrere. Dafür nutzt du eine API oder einen GPU-Server.
Abo oder API-Schlüssel: Was zahlst du zusätzlich zum VPS?
Der Agent nutzt dein Konto beim KI-Anbieter: dein Abo oder einen API-Schlüssel, mit dem du nach Verbrauch zahlst. MC-Node verkauft keine KI-Abos oder API-Guthaben; diese Kosten kommen zu deinem VPS hinzu.
- Claude Code funktioniert mit einem kostenpflichtigen Claude-Abo oder einem API-Schlüssel aus der Claude Console. Mit dem kostenlosen Tarif geht es nicht.
- Codex nutzt dein ChatGPT-Konto oder einen API-Schlüssel.
- OpenClaw und Hermes Agent sind kostenlos und Open Source; du verbindest sie mit einem API-Schlüssel oder, wo das erlaubt ist, mit deinem Abo.
Die Regeln für Abos in Tools von Drittanbietern haben sich 2026 mehrmals geändert, und die Dokumentationen widersprechen sich teilweise (Stand November 2026). Prüfe also die aktuellen Bedingungen deines KI-Anbieters. Für einen Agenten, der Tag und Nacht läuft, empfehlen OpenClaw und OpenAI beide einen API-Schlüssel. Behalte aber deinen Verbrauch im Blick: Was 24/7 läuft, kann auch 24/7 verbrauchen. Leg deshalb bei deinem KI-Anbieter ein Ausgabenlimit fest.
OpenClaw, Claude Code und Codex auf einem VPS installieren und 24/7 betreiben
Lass den Agenten unter einem eigenen Benutzer laufen, nicht als root. OpenClaw nennt root unsicher und nicht unterstützt, Hermes Agent sagt: niemals als root, und Claude Code startet seinen Modus ohne Berechtigungsabfragen nicht als root. Nimm Ubuntu 22.04 oder neuer; beim Premium VPS installierst du das Betriebssystem im VPS-Panel.
# als root: Benutzer für den Agenten, mit deinem SSH-Key
adduser agent
mkdir -p /home/agent/.ssh && cp ~/.ssh/authorized_keys /home/agent/.ssh/
chown -R agent:agent /home/agent/.ssh
loginctl enable-linger agent

# danach per SSH als agent anmelden (nicht mit su)
# OpenClaw (legt Node.js in ~/.openclaw ab, kein sudo nötig)
curl -fsSL --proto '=https' --tlsv1.2 https://openclaw.ai/install-cli.sh | bash

# Claude Code
curl -fsSL https://claude.ai/install.sh | bash

# Codex
curl -fsSL https://chatgpt.com/codex/install.sh | sh

# Hermes Agent
curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash
Der Agent selbst braucht kein sudo; was Root-Rechte erfordert, erledigst du separat als root. Melde dich wirklich per SSH als agent an, denn mit su funktioniert der systemd-Dienst weiter unten nicht. Anmelden ohne Browser: Claude Code zeigt eine Login-URL an (c kopiert sie), die öffnest du auf deinem eigenen Computer, und den Code fügst du anschließend wieder ein. Codex hat codex login --device-auth, noch in der Beta; aktiviere vorher die Anmeldung per Gerätecode in den Sicherheitseinstellungen von ChatGPT.
Für 24/7 richten OpenClaw und Hermes Agent einen systemd-Dienst ein (openclaw onboard --install-daemon oder hermes gateway install), der nach einem Absturz oder Reboot neu startet. Dank enable-linger läuft dieser Dienst weiter, wenn du dich abmeldest. Einen Coding-Agenten startest du in tmux: tmux new -s agent, dann claude oder codex; abkoppeln mit Strg+B und dann D, zurück mit tmux attach -t agent. tmux übersteht eine abgebrochene SSH-Verbindung, aber keinen Reboot.
So setzt du deinen Agenten sicher auf: Checkliste
Ein Agent mit Shell-Zugriff führt aus, was sich ein Sprachmodell ausdenkt, und dieses Modell lässt sich täuschen. Forscher fanden 2026 Zehntausende OpenClaw-Installationen, die öffentlich aus dem Internet erreichbar waren.
- SSH-Keys, und Login per Passwort aus; wie das geht, steht in vServer absichern: die ersten 30 Minuten.
- Eigener Benutzer ohne sudo für den Agenten.
- Firewall nur für SSH:
ufw allow OpenSSH, dannufw enable(läuft SSH auf einem anderen Port, gib diesen Port frei). Telegram und Discord funktionieren über ausgehende Verbindungen; öffne nur dann einen Port, wenn ein Kanal per Webhook hereinkommt (bei Hermes Agent zum Beispiel Slack und WhatsApp), und dann mit HTTPS. - Dashboard nur lokal. OpenClaw lauscht standardmäßig auf
127.0.0.1:18789, das Dashboard von Hermes Agent auf127.0.0.1:9119. Du erreichst sie über einen SSH-Tunnel:ssh -N -L 18789:127.0.0.1:18789 agent@deine-ip. Vorsicht bei Docker: Veröffentlichte Container-Ports umgehen ufw, veröffentliche sie also nur auf 127.0.0.1. - Schlüssel geschützt in
~/.openclaw/.envoder~/.hermes/.env, mitchmod 600, und niemals in git. - Schränk ein, was der Agent darf. Schalte Sandboxing ein: Bei OpenClaw, Hermes Agent und Claude Code ist es standardmäßig aus, Codex startet dagegen in einer Sandbox. Claude Code und Codex brauchen dafür
bubblewrapundsocat; unter Ubuntu 24.04 verlangt bubblewrap zusätzlich ein AppArmor-Profil, das in der Doku beider Tools steht. Nutze für eine Docker-Sandbox rootless Docker oder Podman und nimm den Agenten nicht in die Gruppedockerauf: Die ist gleichbedeutend mit root. Überspring Rückfragen nicht mit--dangerously-skip-permissionsoder--yolo, außer in einem separaten Container oder einer VM ohne Schlüssel, Konten oder Internetzugang; dein Agent-VPS selbst zählt nicht dazu. - Misstraue Skills von Drittanbietern. Im Februar 2026 erwiesen sich 341 von 2.857 untersuchten Skills auf ClawHub als bösartig. Auch Webseiten, Mails und Dokumente können versteckte Anweisungen enthalten: Prompt Injection.
- Keine persönlichen Konten. Gib dem Bot eine eigene Nummer oder ein eigenes Konto und verbinde kein persönliches Mailkonto, kein Bankkonto und keinen Passwortmanager.
- Aktualisieren und prüfen mit
openclaw updateoderhermes update, undopenclaw security audit --deepnach jeder Konfigurationsänderung. - Snapshot und Backup. Erstelle vor einer größeren Änderung einen Snapshot im VPS-Panel und kopiere
~/.openclawoder~/.hermesselbst regelmäßig an einen anderen Ort.
Unverwundbar wird ein Agent dadurch nicht, aber der Schaden bleibt kleiner. Die Grundlagen für jeden neuen Server findest du in vServer absichern: die ersten 30 Minuten.
Wann brauchst du keinen VPS?
- Du arbeitest nur mit dem Agenten, wenn du selbst am Computer sitzt. Dann lass Claude Code oder Codex einfach lokal laufen.
- Du willst ein großes Sprachmodell selbst betreiben. Dafür brauchst du eine GPU, und die steckt nicht in unseren VPS.
- Du willst keinen Server verwalten. Ein VPS ist self-managed: Updates, Firewall und Backups regelst du selbst. Unser Support denkt mit.
- Zu Hause läuft schon ein Mac mini oder ein sparsamer PC rund um die Uhr. Das geht auch, aber dann läuft der Agent zwischen deinen eigenen Geräten, über deinen eigenen Internetanschluss.
Du willst 24/7, getrennt von deinem eigenen PC und auf Hardware in den Niederlanden? Dann starte mit einem Premium VPS mit Ryzen 9 mit 4 oder 8 GB und skaliere hoch, wenn dein Agent wächst.
Häufige Fragen
Welchen VPS brauchst du für einen KI-Agenten?
Für die meisten KI-Agenten reicht ein VPS mit KVM-Virtualisierung, 2 bis 4 vCores und 4 bis 8 GB RAM, weil das Sprachmodell beim KI-Anbieter läuft. Claude Code und Codex verlangen offiziell mindestens 4 GB RAM. Bei MC-Node passt der Premium VPS mit 2 vCores und 4 GB für 8,30 € im Monat oder mit 4 vCores und 8 GB für 15,30 € im Monat; lässt du mehrere Agenten auf einem VPS laufen, addiere den Arbeitsspeicher.
Brauchst du eine GPU für einen KI-Agenten auf einem VPS?
Nein, nicht wenn das Sprachmodell bei einem Anbieter wie Anthropic oder OpenAI läuft; der VPS betreibt dann nur den Agenten. Ein kleines lokales Modell kannst du mit Ollama auf der CPU laufen lassen, aber das ist langsamer und braucht viel Arbeitsspeicher. Für große Modelle brauchst du eine GPU, und die haben die VPS von MC-Node nicht.
Wie viel RAM braucht ein OpenClaw-VPS?
OpenClaw nennt 1 GB RAM als absolutes Minimum und empfiehlt 2 GB oder mehr. Browser-Automatisierung, Docker-Sandboxing und mehrere Kanäle brauchen mehr. Für den täglichen Einsatz empfehlen wir 4 GB, 8 GB, wenn der Agent auch einen Browser bedient, und 16 GB für mehrere Agenten oder viel Browserarbeit.
Kann ich mein Claude- oder ChatGPT-Abo statt eines API-Schlüssels nutzen?
Claude Code funktioniert mit einem kostenpflichtigen Claude-Abo und Codex mit deinem ChatGPT-Konto, beide auch mit einem API-Schlüssel. Für Tools von Drittanbietern wie OpenClaw haben sich die Regeln 2026 mehrmals geändert, prüfe also die aktuellen Bedingungen deines KI-Anbieters. Für einen Agenten, der rund um die Uhr läuft, ist ein API-Schlüssel die berechenbarste Wahl.
Ist es sicher, OpenClaw auf einem VPS zu betreiben?
Das hängt davon ab, wie du ihn aufsetzt; ohne Risiko ist kein Agent. Lass ihn unter einem eigenen Benutzer ohne root laufen, lass das Dashboard auf 127.0.0.1 und greif per SSH-Tunnel darauf zu, und lass in der Firewall nur SSH durch. Schalte Sandboxing ein, misstraue Skills von Drittanbietern und verbinde keine persönlichen Konten.